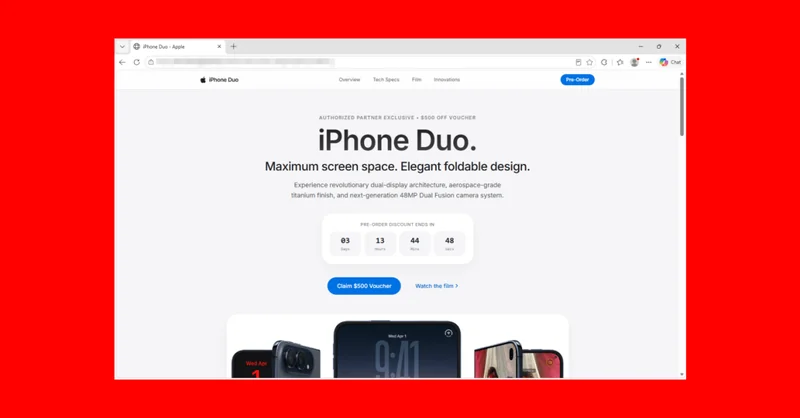
پیشخرید آیفون دوئو (iPhone Duo) قرار است از روز جمعه، ۱۶ اکتبر آغاز شود؛ اما کلاهبرداران با راهاندازی یک وبسایت جعلی تلاش میکنند کاربران را فریب دهند تا همین حالا سفارش خود را ثبت کنند. این صفحه مخرب، ظاهر نسخه اصلی را به شکلی بسیار باورپذیر تقلید کرده و مدعی ارائه یک ووچر تخفیف ۵۰۰ دلاری تحت عنوان «انحصاری شریک مجاز» (Authorized Partner Exclusive) است.
حملهای که تنها با بازدید از صفحه آغاز میشود
به گزارش پژوهشگران امنیتی شرکت Malwarebytes، این صفحه از زنجیره اکسپلویت (Exploit Chain) موسوم به DarkSword بهره میبرد که روی برخی آیفونهای قدیمیتر و وصلهنشده اثر میگذارد. نکته هشداردهنده آن است که کاربر برای قربانی شدن نیازی به انجام هیچ اقدامی ندارد و صرفاً بازدید از صفحه برای آغاز حمله کافی است.
در پشت طراحی بهسبک اپل و ووچر ۵۰۰ دلاری این صفحه، از زنجیره اکسپلویت لورفته DarkSword برای نفوذ به آیفونهای آسیبپذیر استفاده میشود. در صورت موفقیت، یک محموله (Payload) جداگانه تلاش میکند اعتبارنامههای ذخیرهشده، دادههای کیف پول ارز دیجیتال و یادداشتها را به سرقت ببرد. کاربر نه نیازی به پر کردن فرم دارد، نه باید روی چیزی ضربه بزند و نه هیچ درخواستی را تأیید کند؛ تنها باز کردن صفحه برای شروع این تلاش کافی است.
سرقت اطلاعات دستگاه و یادداشتهای اپل
در صورت موفقیت حمله، کد مخرب اطلاعات شناسه و وضعیت دستگاه را ضبط کرده و تلاش میکند فهرست اپلیکیشنهای نصبشده و محتوای یادداشتهای اپل (Apple Notes) را ارسال کند. پس از آن، تمرکز خود را به کیف پولهای ارز دیجیتال معطوف میکند.
این کد به دنبال کیف پولهای ارز دیجیتال از جمله MetaMask، Phantom، Trust Wallet، Coinbase Wallet، Exodus و Tonkeeper میگردد. همچنین تلاش میکند اعتبارنامههای ذخیرهشده را از زنجیره کلید (Keychain) گوشی بازیابی کند. اگر یک کیف پول هدفمند پیدا شود و نخستین تبادلها با سرور مهاجم موفقیتآمیز باشد، کد مخرب تلاش میکند فایلهای کیف پول، دادههای بازیابیشده زنجیره کلید و تصاویر بندانگشتی عکسها را بارگذاری کند. افشای فایلهای کیف پول یا اعتبارنامهها میتواند داراییهای کاربر را در معرض خطر جدی قرار دهد.
دسترسی به پیامها، مخاطبان و دادههای موقعیت مکانی
این محموله سپس تلاش میکند به پیامها، مخاطبان، تاریخچه تماس، پیام صوتی، ایمیل، رویدادهای تقویم و دادههای موقعیت مکانی ذخیرهشده دسترسی پیدا کند. همچنین میتواند برای دریافت دستورهای بیشتر با سرور خود ارتباط برقرار کند.
وصله امنیتی اپل و توصیههای محافظتی
این زنجیره اکسپلویت نخستین بار در ماه مارس توسط گوگل افشا شد و اپل در همان ماه وصله (Patch) مربوط به آن را منتشر کرد. با این حال، آیفونهایی که هنوز بهروزرسانی نشدهاند همچنان در برابر این حمله آسیبپذیر باقی میمانند.
توصیههای همیشگی برای محافظت در برابر چنین حملاتی همچنان معتبر است:
- هرگز روی پیوندهایی که برای شما ارسال میشود ضربه نزنید، مگر آنکه فرستنده را کاملاً بشناسید و مشخصاً انتظار دریافت آن پیوند را داشته باشید.
- همواره اطمینان حاصل کنید که بهروزرسانیهای سیستمعامل iOS را بهمحض در دسترس قرار گرفتن نصب میکنید.
- به وعدههای تخفیف و ووچرهای غیرمعمول در صفحات ناشناس اعتماد نکنید.