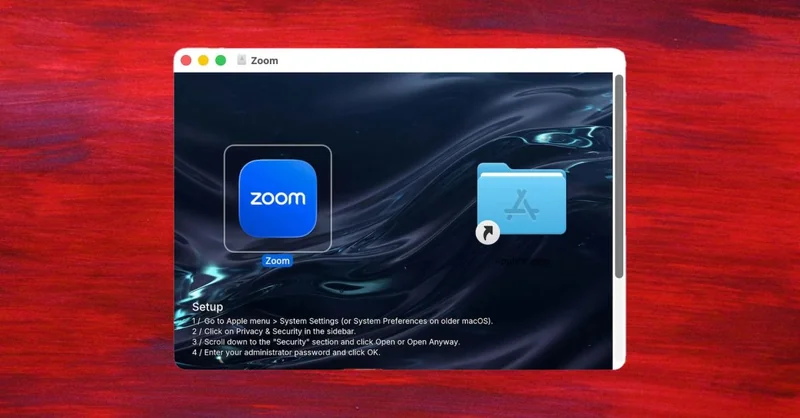
شرکت امنیت سایبری Jamf یک نصبکننده جعلی برای اپلیکیشن مک (Mac) مربوط به برنامه ویدیوکنفرانس زوم (Zoom) کشف کرده است که با روشی زیرکانه محافظ Gatekeeper اپل در برابر بدافزارها را دور میزند.
بدافزار CloudSyncD چه میکند؟
این بدافزار در واقع زوم را نصب میکند، اما همزمان یک اطلاعاتدزد (infostealer) نیز نصب میکند که دادهها را جمعآوری کرده و به سرور مهاجم ارسال میکند. محققان Jamf این بدافزار را CloudSyncD نامیدهاند.
به طور معمول، وقتی کاربری تلاش میکند برنامهای را در مک نصب کند که اپل آن را تأیید نکرده باشد (notarized)، سیستمعامل macOS از باز کردن آن خودداری میکند. یک راهحل دور زدن این محدودیت وجود دارد، اما تا حدودی دشوار است و مهاجمان باید راهی برای متقاعد کردن کاربران به انجام آن پیدا کنند.
ترفند گمراهکننده در تصویر پسزمینه
مجرمهای سایبری پشت این بدافزار روشی هوشمندانه یافتهاند تا این فرایند برای کاربران عادیتر به نظر برسد. نصبکننده حاوی یک تصویر پسزمینه با دستورالعملهای مشخص است.
CloudSyncD به صورت یک تصویر دیسک (disk image) ارائه میشود که به عنوان یک والیوم (volume) با نام Zoom مانت (mount) میشود و ظاهری شبیه هر نصبکننده معمولی مک دارد: یک آیکون اپلیکیشن در سمت چپ و یک نام مستعار (alias) به پوشه Applications در سمت راست. تفاوت اصلی در تصویر پسزمینه است که فهرست شمارهگذاریشدهای با عنوان Setup را نمایش میدهد و به قربانی میگوید:
- تنظیمات سیستم (System Settings) را باز کند.
- به بخش حریم خصوصی و امنیت (Privacy & Security) برود.
- به بخش امنیت (Security) اسکرول کند.
- روی گزینه Open Anyway کلیک کند.
- رمز عبور مدیر (administrator password) خود را وارد کند.
این دستورالعملها دقیقاً برای دور زدن Gatekeeper طراحی شدهاند.
ارسال دادهها هر هشت ثانیه
پس از نصب بدافزار، این برنامه میتواند دادههای واردشده توسط کاربر را ضبط کرده و با فاصله زمانی هر هشت ثانیه یکبار به مهاجمان ارسال کند.
همانند همیشه، کاربران باید برنامههای مک را فقط از Mac App Store رسمی یا وبسایت توسعهدهندگانی که به آنها اعتماد دارند نصب کنند.