چند گزارش آسیبپذیری (Vulnerability) در کرنل لینوکس بهصورت اشتباهی در فهرست پستی عمومی کرنل لینوکس (Linux Kernel Mailing List / LKML) منتشر شد، در حالی که این گزارشها معمولاً باید به فهرست پستی امنیتی خصوصی (private security mailing list) ارسال شوند. بر اساس گزارشها، این آسیبپذیریها هنوز در شاخه اصلی (mainline) وصله نشدهاند، اما دستکم در برخی موارد وصلههایی در حال آزمایش یا در شاخههای next- در صف قرار دارند. نمره CVSS برخی از آنها تا ۹.۰ گزارش شده است.
واکنش توسعهدهندگان لینوکس
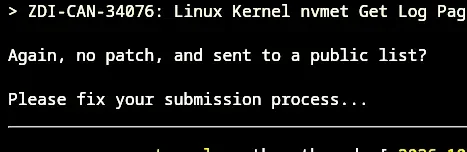
ابتکار روز صفر ترند میکرو (Trend Micro's Zero Day Initiative) شمارهای از گزارشهای آسیبپذیری را بهجای فهرست پستی امنیتی خصوصی، به LKML فرستاده است. این اقدام ظاهراً یک اشتباه بوده و گرگ کروآ-هارتمن (Greg Kroah-Hartman)، از توسعهدهندگان ارشد لینوکس، به هر گزارش پاسخ داده و درباره ارسال آن به فهرست پستی عمومی پرسش کرده است.
فهرست آسیبپذیریهای افشاشده
- ZDI-CAN-33549: آسیبپذیری با نمره CVSS ۹.۰ در SMB Direct که به دلیل زیرجریان عدد صحیح (Integer Underflow) امکان اجرای کد از راه دور (Remote Code Execution) را فراهم میکند. وصلهای برای آن در شاخه Git مربوط به نسخه ۷.۵ لینوکس (Linux v7.5) وجود دارد که احتمالاً برای رسیدن به شاخه اصلی تسریع میشود.
- ZDI-CAN-33774: یک شرایط رقابتی (Race Condition) در KSMBD که میتواند به اجرای کد از راه دور منجر شود؛ این مورد نیز نمره CVSS ۹.۰ دارد.
- ZDI-CAN-33367: آسیبپذیری skbuff skb_zerocopy در کد شبکه که امکان ارتقای سطح دسترسی محلی (Local Privilege Escalation) را ایجاد میکند. توسعهدهندگان کرنل هفته گذشته گزارش امنیتی مشابهی را از منبعی دیگر دریافت کردهاند و انتظار میرود وصله آن بهزودی منتشر شود.
- ZDI-CAN-34068: باگ درایور گرافیکی VMWGFX شرکت VMware با نوشتن خارج از محدوده (Out-of-Bounds Write) که به ارتقای سطح دسترسی محلی منجر میشود.
- ZDI-CAN-34076: منبع مقداردهینشده (Uninitialized Resource) در کد NVMET که به افشای اطلاعات (Information Disclosure) میانجامد.
- ZDI-CAN-32005: این مورد یک روز پیشتر نیز در فهرست پستی منتشر شده بود؛ سرریز بافر پشته (Stack Buffer Overflow) در پرسوجوی TCP دامنه جستوجو (search-domain TCP query) که به ارتقای سطح دسترسی محلی منجر میشود.
وضعیت وصله و اهمیت امنیتی
در زمان انتشار این گزارشها، آسیبپذیریها در شاخه اصلی کرنل لینوکس وصله نشده بودند. هرچند وجود وصلههای در حال آزمایش یا قرارگرفته در شاخههای next- نشاندهنده پیشرفت رفع مشکلات است، افشای عمومی جزئیات پیش از انتشار وصله نهایی میتواند ریسک امنیتی را افزایش دهد. نمره بالای CVSS در برخی موارد، بهویژه آسیبپذیریهای اجرای کد از راه دور، بر ضرورت تسریع در انتشار وصلهها تأکید میکند.