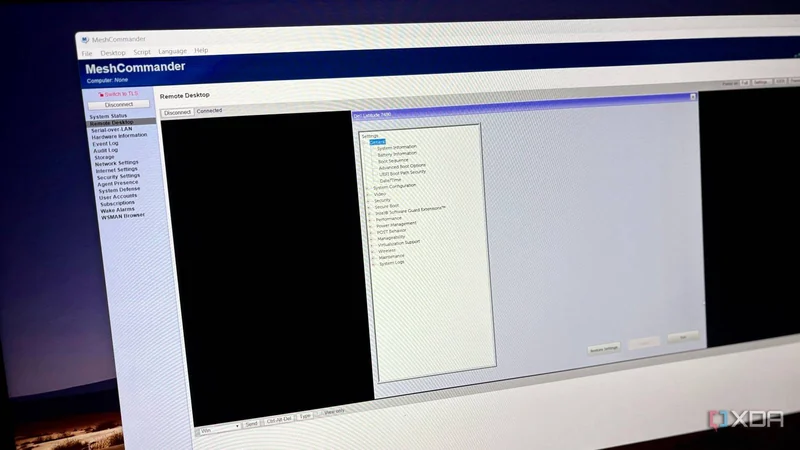
یک کاربر با استفاده از قابلیت مدیریت از راه دور اینتل (Intel Active Management Technology) یا همان AMT روی یک لپتاپ قدیمی دل، توانست بدون باز کردن درب دستگاه و بدون حضور فیزیکی، به BIOS دسترسی پیدا کند. این لپتاپ هشتساله بهعنوان سرور خانگی استفاده میشد و پیش از این، هر بار ورود به BIOS نیازمند خارج کردن دستگاه از گوشه اتاق، باز کردن درب، ریاستارت و فشار دادن مکرر کلید F2 بود.
کشف قابلیت در مسیر یک پروژه جانبی
این کاربر در ابتدا قصد داشت با یک برد ESP32 و رله، سرور خانگی را در صورت فریز شدن بهصورت خودکار ریاستارت کند. اما وجود باتری در لپتاپ دل Latitude 7480 روش قطع برق با رله را بیاثر کرد. تلاش بعدی استفاده از watchdog داخلی Intel iTCO بود که آن هم نتیجه نداد. در نهایت این ایده مطرح شد که لپتاپهای تجاری معمولاً قابلیت مدیریت از راه دور دارند. بررسیها نشان داد پردازنده Core i5-6300U این دستگاه از فناوری vPro پشتیبانی میکند.
Intel AMT و MeshCommander چه امکانی میدهند
پس از فعالسازی AMT از طریق منوی MEBx که رابط پیکربندی در زمان بوت است، این فناوری یک رابط وب روی پورت 16992 و با احراز هویت HTTP digest-auth ارائه میکند. این رابط امکاناتی مانند وضعیت سیستم، اطلاعات سختافزاری، گزارش رویدادها، کنترل توان و گزینههای مدیریتی دیگر را در اختیار میگذارد.
رابط وب برای روشن و خاموش کردن از راه دور کافی بود، اما صفحه نمایش از راه دور نداشت. به همین دلیل کاربر به سراغ MeshCommander رفت؛ نرمافزاری که از نسخه AMT او پشتیبانی میکرد. پس از فعال کردن Redirection Port و KVM و غیرفعال کردن user consent، امکان مشاهده زنده دسکتاپ Debian فراهم شد.
ورود به BIOS بدون حضور در محل
مزیت اصلی AMT این است که در تراشهست (Chipset) تعبیه شده و مستقل از سیستمعامل کار میکند. از این رو دسترسی به BIOS و تنظیمات سطح سیستم ممکن میشود؛ کاری که SSH از عهده آن برنمیآید. در MeshCommander گزینه Power Actions و سپس Reset to BIOS انتخاب شد و پس از چند ثانیه، صفحه BIOS در تب Remote Desktop ظاهر شد.
این نمایش فقط خواندنی نبود و کاربر میتوانست با صفحهکلید و ماوس در منوی BIOS جابهجا شود. در تمام این مدت، لپتاپ دل در گوشه اتاق و با درب بسته قرار داشت. پس از خروج از BIOS، سیستم بهصورت عادی وارد GRUB و سپس Debian شد. البته تلاش برای ورود به منوی MEBx با ترکیب Ctrl + P از صفحهکلید رایانه میزبان نتیجه نداد و کلیدها ثبت نشدند یا MeshCommander در زمان بوت از آن پشتیبانی نکرد.
ملاحظات امنیتی و محدودیتها
دسترسی از راه دور به BIOS و استقلال از سیستمعامل جذاب است، اما نکات امنیتی مهمی دارد. دو آسیبپذیری قدیمی مربوط به سال ۲۰۱۷ شامل CVE-2017-5689 یا Intel SA-00075 و همچنین Intel SA-00086 درباره flaws مربوط به Intel ME وجود دارد. خوشبختانه نسخه AMT این دستگاه 11.8.X.X بود و خارج از بازه نسخههای آسیبپذیر قرار داشت.
با این حال، بررسی نسخه AMT با یک دستور curl به آدرس محلی، بدون نیاز به ورود، شماره نسخه را افشا کرد. این یعنی همه دستگاههای موجود در شبکه محلی (LAN) میتوانستند آن را ببینند. اتصال نیز از مسیر غیر TLS و HTTP ساده در شبکه خانگی برقرار بود. فعال کردن TLS ممکن بود مسیر بازیابی watchdog را مختل کند و به همین دلیل امتحان نشد.
همچنین غیرفعال کردن user consent، مرحله نمایش کد تأیید روی صفحه لپتاپ پیش از هر اتصال را حذف کرد. در نتیجه تنها رمز مدیر AMT میان هر دستگاه موجود در LAN و دسترسی کامل به سرور خانگی قرار داشت. علاوه بر این، AMT روی همه لپتاپهای اینتل در دسترس نیست و به پلتفرم، پردازنده سازگار با vPro، پیکربندی تراشهست، firmware و provisioning بستگی دارد.
جمعبندی
MeshCommander نیز نرمافزاری متوقفشده است و اتکای کورکورانه به آن توصیه نمیشود. جایگزین واضح آن MeshCentral است که خودمیزبان بوده و فعالانه نگهداری میشود. با این وجود، AMT برای این کاربر توانست جای خود را در آزمایشگاه خانگی باز کند؛ نه بهعنوان جایگزین کامل یک دستگاه KVM اختصاصی، بلکه بهعنوان راهکاری کاربردی برای دسترسی از راه دور به firmware سختافزاری که از قبل در اختیار دارد. گام بعدی او فعال کردن TLS بدون مختل کردن مسیر بازیابی watchdog و جایگزینی MeshCommander با MeshCentral است.