استفاده از اینترنت اشیا (Internet of Things) به کاربران امکان میدهد خانههای هوشمند را با شمار زیادی حسگر و دستگاه پیکربندی کنند و زندگی روزمره را بهبود دهند. اما حضور بیش از حد کلاینتها در یک شبکه واحد میتواند ایجاد ازدحام کند. حتی اگر تعداد این دستگاهها زیاد نباشد، جدا کردن آنها از بقیه شبکه خانه ایدهای منطقی است؛ زیرا ممکن است نرمافزار قدیمی اجرا کنند، از نظر امنیتی کامل نباشند یا ترافیک اضافی تولید کنند. اینجاست که شبکه محلی مجازی (VLAN) وارد عمل میشود.
مشکل اشتراک یک شبکه محلی (LAN) میان خانه هوشمند و رایانه
تجهیزات خانه هوشمند به دلیل مسائل امنیتی شهرت چندان خوبی ندارند. بسیاری از کاربران باتجربهای که شبکه محلی (LAN) جدی دارند، از شبکههای محلی مجازی (VLAN) برای بخشبندی شبکه و جدا کردن کلاینتها استفاده میکنند. در نمونهای که مقاله شرح میدهد، سرورها و تجهیزات شبکه در یک بخش جداگانه، دوربینهای امنیتی در بخشی دیگر، سرویسها و اپلیکیشنهای میزبانیشده شخصی در بخش سوم، کلاینتهای مورد اعتماد در بخش چهارم، دستگاههای اینترنت اشیا در بخش پنجم و شبکه مهمان در بخش ششم قرار گرفتهاند.
این ساختار به مدیر شبکه اجازه میدهد مجموعهای از قوانین و شرایط را تعریف کند تا کلاینتهای مشخص فقط با یکدیگر یا با دنیای بیرون ارتباط برقرار کنند. برای نمونه، مهمانی که به Wi-Fi خانه متصل میشود نه به دوربینهای IP دسترسی دارد و نه میتواند به فایروال OPNsense وصل شود، اما میتواند وارد Jellyfin شود و پخش محتوا را آغاز کند. هدف این طراحی، محدود کردن دسترسیها بدون از دست دادن کارکردها و بدون تحمیل تجربهای ضعیف به کاربر است.
نویسنده مقاله تأکید میکند که به هیچ سیستمی اعتماد کامل ندارد، حتی سیستمهایی که خودش ساخته و مدیریت میکند. او از جزئیات دقیق رفتار لپتاپ، تبلت، گوشی هوشمند یا رایانه رومیزی خود آگاه نیست و تنها به این اتکا میکند که سیستمعامل، نرمافزار و نگهدارندگان آنها کار خود را درست انجام میدهند. دستگاههای اینترنت اشیا با این رویکرد همسو نیستند؛ زیرا اغلب رفتارهای غیرمنتظره دارند و برخی از آنها میتوانند برای امنیت شبکه محلی مضر باشند. با این حال، اگر دستگاهی بیش از حد با سرورهای سازنده ارتباط برقرار کند، بخواهد دادهها را با سروری تصادفی در قارهای دیگر به اشتراک بگذارد یا بهطور کامل در برابر آسیبپذیریهای امنیتی وصله نشده باشد، لازم نیست فوراً کنار گذاشته شود. اجرای این دستگاهها در نوعی جعبه شنی (Sandbox) شبکه میتواند روشی مؤثر برای حفظ امنیت شبکه محلی باشد، بدون از دست دادن مزایای آن دستگاهها.
مزیت پنهان VLAN؛ جداسازی بدون خرید تجهیزات فیزیکی جدید
جذابیت اصلی VLAN برای مدیر شبکه خانگی این است که کلاینتها زیرساخت فیزیکی مشترک دارند. بهجای خرید سوئیچهای شبکه بیشتر و استفاده از کابلهای اضافی، کافی است VLAN را روی تجهیزات سازگار فعال کنید. VLAN بهطور طبیعی همان اتصالهای فیزیکی سایر VLANها و شبکه محلی را به اشتراک میگذارد، اما همه کلاینتها را در محدوده قوانین و شرایط تعیینشده توسط فایروال نگه میدارد.
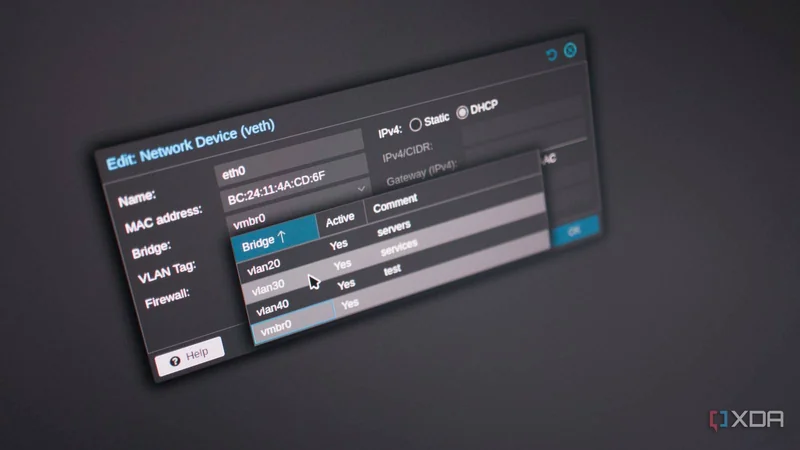
در ساختار توصیفشده، فایروال OPNsense هم وظیفه مسیریابی را بر عهده دارد و سوئیچهای مدیریتشده و نقاط دسترسی بیسیم تضمین میکنند که کلاینتها در VLAN اختصاصی خود باقی بمانند. تجهیزات آزمایشگاه خانگی و شبکه در VLAN 1 با زیرشبکه (Subnet) 10.0.10.0/24 قرار گرفتهاند و کلاینتهای مورد اعتماد به 10.0.20.0/24 محدود شدهاند. این دو شبکه از سوئیچها و اتصال اینترنت یکسانی استفاده میکنند، اما دستگاهها در لایه اترنت (Ethernet) از یکدیگر جدا میشوند.
قوانین فایروال؛ بخش تعیینکننده در امنیت VLAN
ساخت VLAN بهتنهایی از ارتباط دستگاههای شبکههای مختلف جلوگیری نمیکند. حتی با پیکربندی یک یا چند VLAN، روتر همچنان ترافیک را در همه مسیرها هدایت میکند و اجازه ارتباط میان زیرشبکهها را میدهد. دستگاهی در شبکه اختصاصی IoT میتواند به تجهیزات دیگر خانه دسترسی پیدا کند. به همین دلیل، قوانین فایروال مرحلهای حیاتی است که نباید نادیده گرفته شود. OPNsense تعیین دقیق مسیرهای مجاز ترافیک را آسان میکند.
برای شبکه IoT، هدف مسدود کردن دسترسی غیرضروری به شبکههای مورد اعتماد و در همان زمان اجازه دادن به اتصالهای مشخصی است که کارکرد خانه هوشمند به آنها وابسته است. نمونههای این سیاستگذاری عبارتاند از:
- اجازه دادن به یک پریز هوشمند برای اتصال به اینترنت و دسترسی به سرورهای سازنده، بدون اعطای دسترسی نامحدود به رایانه رومیزی یا NAS
- قطع کامل دسترسی دستگاههای IoT که به اینترنت نیاز ندارند از شبکه گسترده (WAN)
- اجازه ارتباط مستقیم و کنترلشده Home Assistant با تجهیزات مشخصی از شبکه IoT که برای عملکرد خانه هوشمند لازم است
- جلوگیری از باز شدن دسترسی همه سرورها و کلاینتها و محدود کردن ارتباط به مسیرهای ضروری
این رویکرد بسیار قابل مدیریتتر از تلاش برای امن کردن تکتک دستگاهها از طریق تنظیمات محدود سازنده است و یک نقطه مرکزی برای بازبینی و تنظیم دسترسی شبکه فراهم میکند. با این حال، قوانین باید با دقت پیکربندی شوند. سرویسهای ضروری مانند DNS، DHCP و اتصالهای مورد نیاز یکپارچهسازیهای خاص باید مجاز بمانند؛ در غیر این صورت بخشهایی از شبکه از کار میافتند.
راهاندازی VLAN پیچیده نیست
چه از روتر ارائهدهنده خدمات اینترنت (ISP) استفاده شود که از VLAN پشتیبانی میکند و چه از فایروال خانگی دستساز با نرمافزاری مانند OPNsense، فرایند ساخت VLAN و افزودن کلاینتها به آن چندان فنی نیست. بخش زیادی از کار سنگین در سمت روتر و فایروال انجام میشود و تا زمانی که قوانین و شرایط درست اعمال شوند، شبکهای امنتر خواهید داشت که دادههای حساس و تجهیزات آن محافظت میشوند. در تجربه توصیفشده، راهاندازی این ساختار برای شبکه IoT تنها یک بعدازظهر زمان برده است.