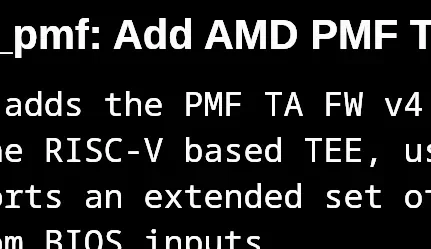
بر اساس یک کامیت (Commit) تازه در مخزن linux-firmware، به نظر میرسد پردازندههای آینده AMD Ryzen Zen 6 از یک محیط اجرای امن (Trusted Execution Environment – TEE) مبتنی بر RISC-V استفاده میکنند. این کامیت به فریمور (Firmware) نسخه چهارم Trusted Application (TA) برای AMD Platform Management Framework (PMF) در پلتفرم Family 1Ah M80h اشاره دارد.
جزئیات فریمور PMF و پلتفرم 1AH_M80H
در پیام این کامیت آمده است که فریمور PMF TA نسخه ۴ برای پلتفرم 1AH_M80H اضافه شده است. این Trusted Application اکنون روی TEE مبتنی بر RISC-V اجرا میشود، از چیدمان حافظه اشتراکی بزرگتر استفاده میکند و مجموعه گستردهتری از شرایط سیاستگذاری را پشتیبانی میکند؛ از جمله پشتیبانی از حداکثر ۲۰ ورودی سفارشی BIOS.
تغییر رویکرد امنیتی از ARM به RISC-V
بهطور سنتی، پردازنده امن AMD (AMD Secure Processor) یا پردازنده امنیت پلتفرم (Platform Security Processor – PSP) بر هسته Arm Cortex-A5 و فناوری Arm TrustZone استوار بود. اکنون ظاهراً در پردازندههای نسل بعدی Ryzen یا دستکم در اسناد عمومی برای SoCها و APUهای موجود، یک TEE مبتنی بر RISC-V مطرح شده است.
این فریمور برای AMD Platform Management Framework (PMF) و Trusted Application (TA) آن ارائه شده و به مدیریت توان، حرارت و رفتار سیستم مربوط میشود. انتشار این کامیت نشان میدهد که کارهای نرمافزاری و فریموری AMD برای Ryzen Zen 6 پیش از عرضه رسمی محصولات در حال تکمیل شدن است.
- اجرای Trusted Application روی TEE مبتنی بر RISC-V
- استفاده از چیدمان حافظه اشتراکی بزرگتر
- پشتیبانی از مجموعه گستردهتر شرایط سیاستگذاری
- پشتیبانی از حداکثر ۲۰ ورودی سفارشی BIOS
نویسنده منبع تأکید کرده که مرجع دیگری برای پیادهسازی TEE یا هسته مبتنی بر RISC-V در پردازندههای AMD EPYC/Ryzen پیدا نکرده است؛ بنابراین این موضوع فعلاً در سطح یک نشانه فنی از کامیت لینوکس باقی میماند.